2026.10.30
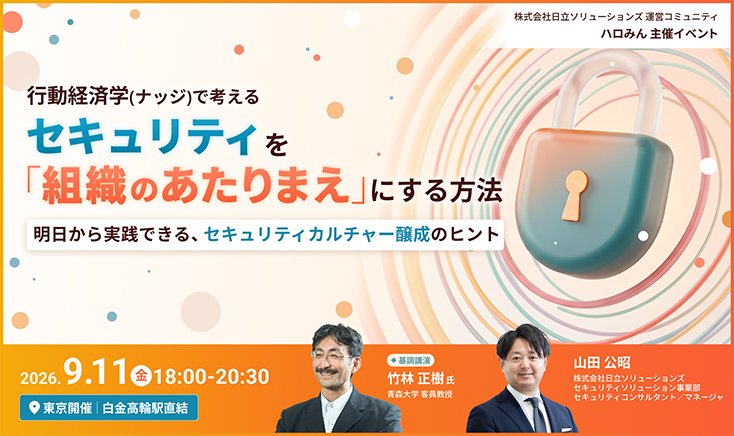
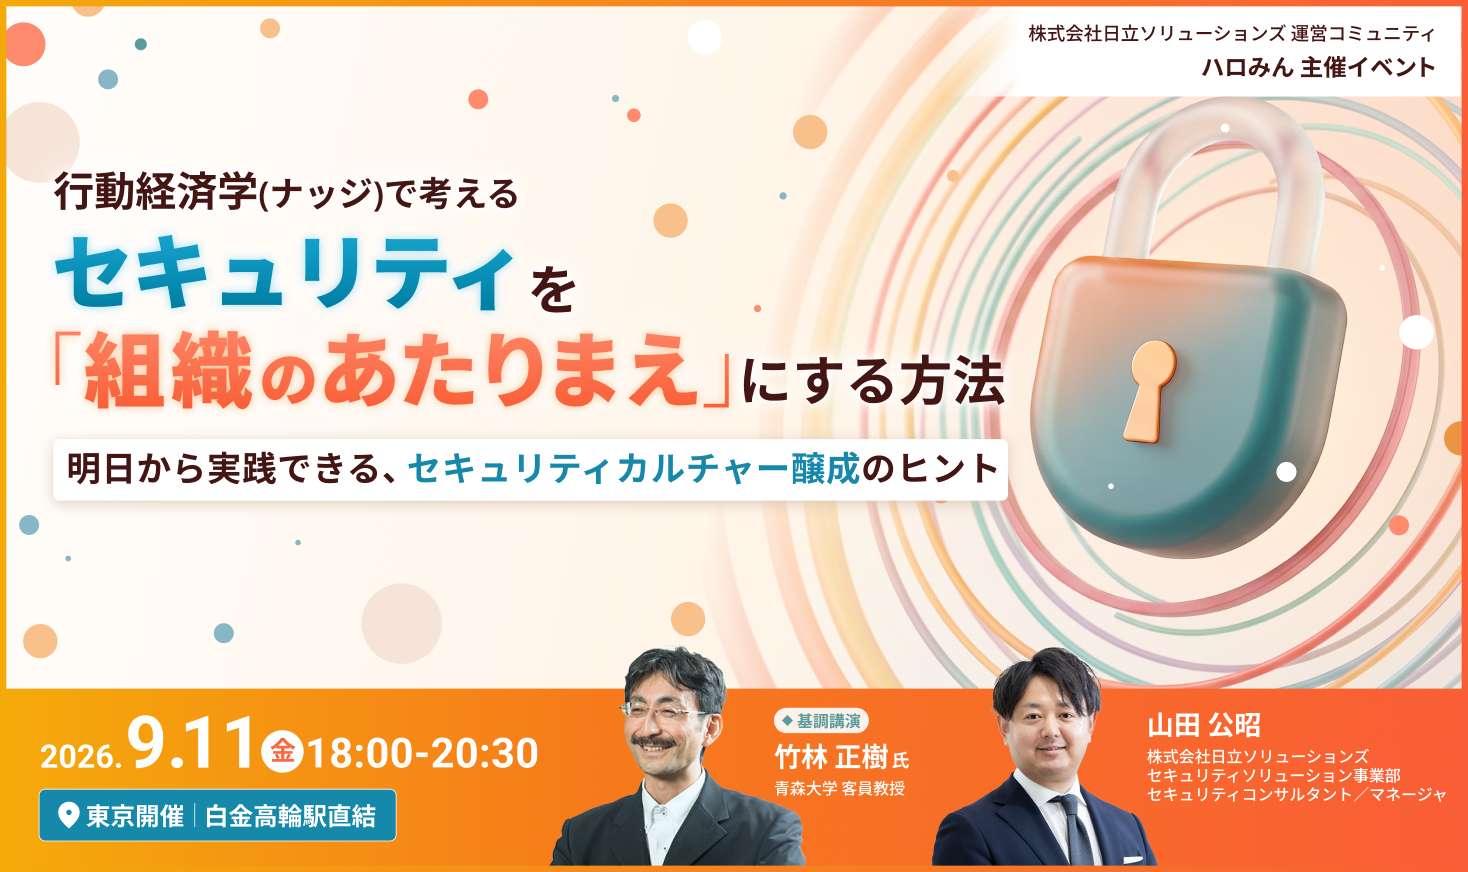
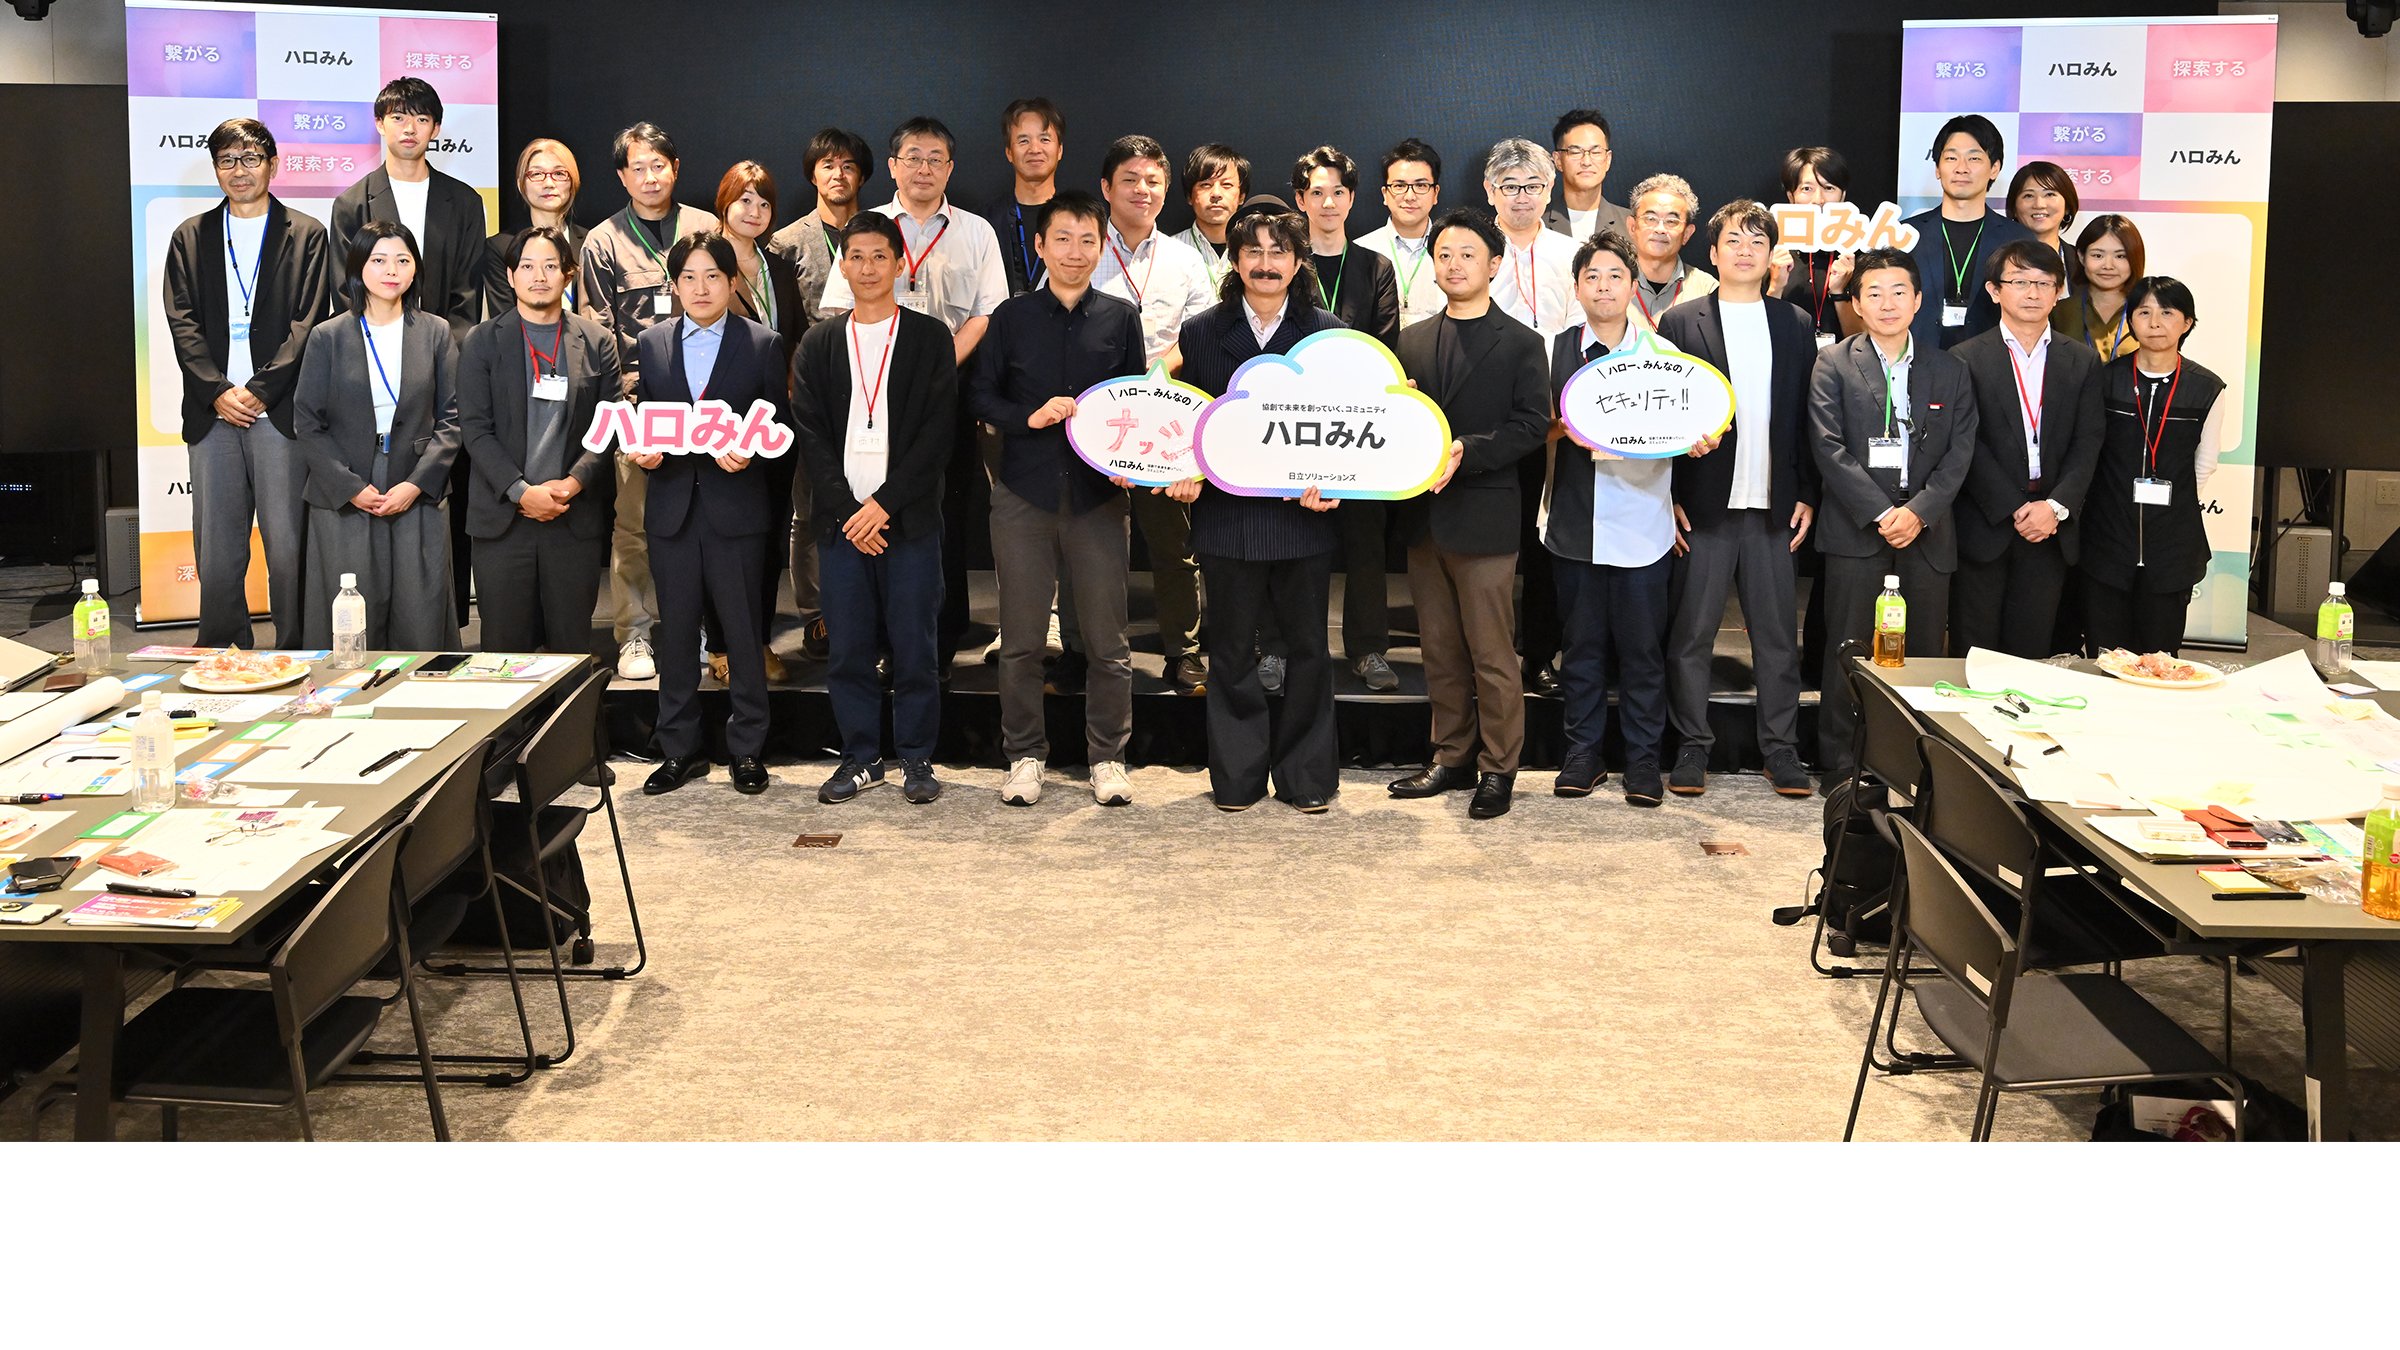
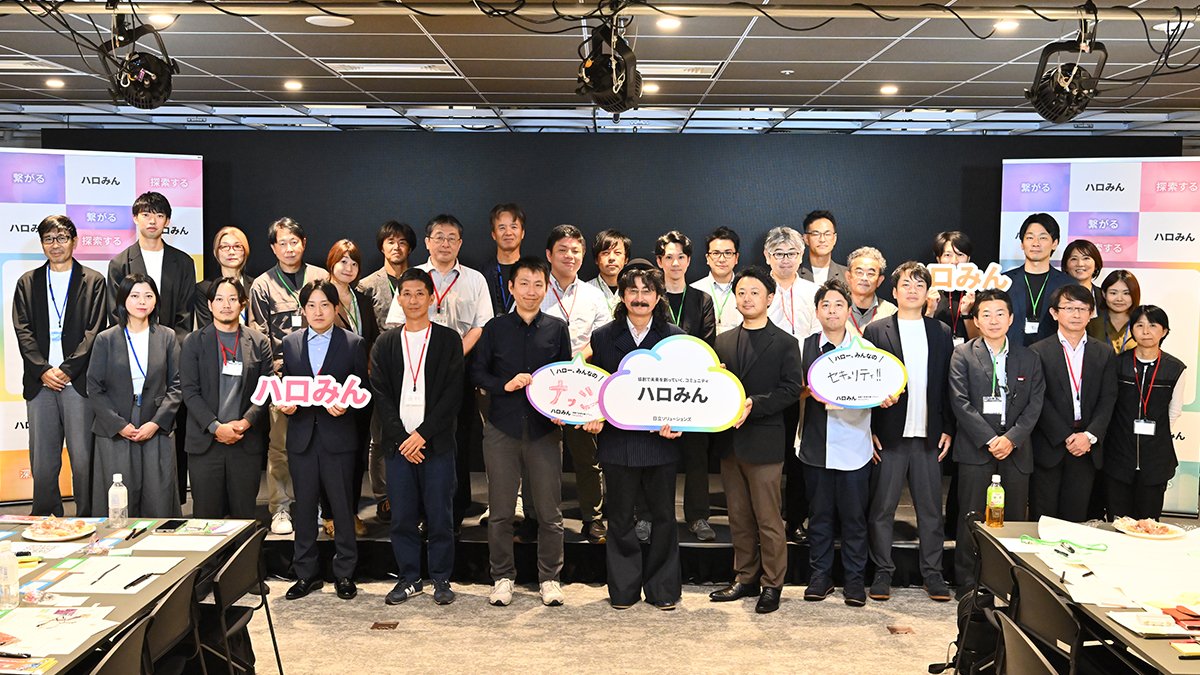
株式会社日立ソリューションズ(以下、日立ソリューションズ)が運営するコミュニティ「ハロみん」は、2026年9月11日にリアルイベント『行動経済学(ナッジ)で考える、セキュリティを「組織のあたりまえ」にする方法~明日から実践できる、セキュリティカルチャー醸成のヒント~』を開催しました。
AIやクラウドをはじめとするデジタル技術の活用が広がる一方、企業を取り巻くセキュリティリスクも複雑化しています。技術的な対策はもとより、社員一人ひとりがセキュリティを自分ごととして捉え、日々の行動にリンクさせることが、これまで以上に重要になっています。
しかし、「ルールが現場に浸透しない」「研修を実施しても行動が変わらない」「セキュリティ部門と事業部門との間に温度差がある」といった悩みを抱える企業は少なくありません。必要性はわかっているはずなのに、なぜ行動変容につながらないのでしょうか。
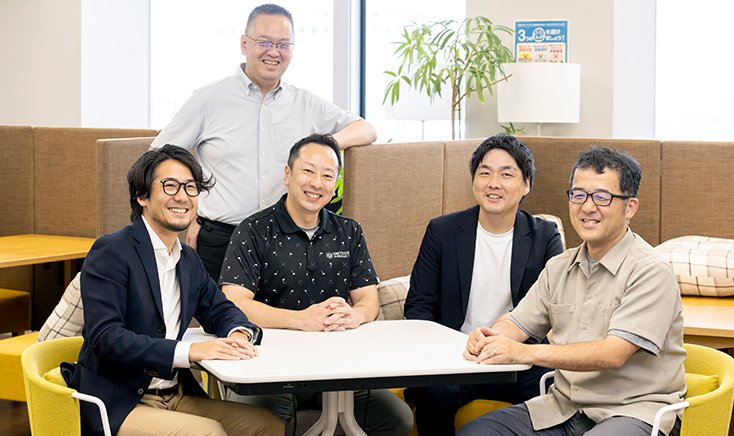
本イベントでは、日立ソリューションズのセキュリティコンサルタント・山田公昭が、組織にセキュリティを浸透させるための課題と実践例を紹介。さらに、青森大学 客員教授の竹林正樹氏が、行動経済学の「ナッジ(nudge)」の考え方から、人の行動を自然に後押しする方法について解説しました。
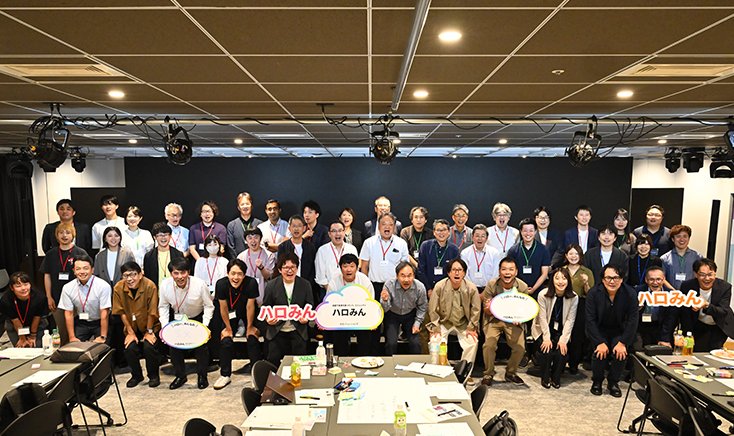
後半は講演を元に、参加者同士によるグループディスカッションを実施。セキュリティを「組織のあたりまえ」にするために、何ができるのか――多様な業種・職種の参加者が議論を深め、明日から現場で使えるアイデアを出し合いました。
<登壇者>
竹林 正樹 氏
青森大学 客員教授
立教大学経済学部、米国University of Phoenix大学大学院(MBA)、青森県立保健大学大学院修了(博士(健康科学))。
青森県出身。行動経済学を用いて「頭ではわかっていても、健康行動できない人を動かすには?」をテーマにした研究を行う。
「ホンマでっか!?TV」を始め、各種メディアでナッジの魅力を発信。
ナッジで受診促進を紹介したTEDトークはYouTubeで95万回以上再生。
代表作は『行動経済学トレーニング(かんき出版)』、
『ビジネスパーソンのための使える行動経済学~ナッジ理論で人と組織が変わる(大和書房)』。
山田 公昭
株式会社日立ソリューションズ
セキュリティソリューション事業部 セキュリティサイバーレジリエンス本部
セキュリティコンサルティング部 セキュリティコンサルティンググループ
セキュリティコンサルタント/マネージャ
2009年 現日立ソリューションズ入社。ネットワークセキュリティ、OTセキュリティ、クラウドセキュリティ分野を中心としたコンサルティング業務に従事。
キャリア初期は、金融、交通、官公庁、製造業、教育機関など向けのネットワークセキュリティ基盤の設計・構築を担当し、PCI-DSS対応や大規模メールシステム基盤の刷新、数千台規模の端末管理基盤構築などのプロジェクトを経験。
その後、重要インフラ分野におけるリスクアセスメント・ガイドライン策定支援や、CSMS(Cyber Security Management System)構築およびISO/IEC 62443を活用した制御システムセキュリティの推進に従事。2017年より、クラウドサービスおよびオンプレミスシステムのセキュリティリスク評価、ガバナンス強化、セキュリティアセスメント支援を中心に活動している。
AWS、Microsoft Azure、Google Cloudをはじめとするクラウドサービスのセキュリティリスク評価やセキュリティ運用プロセスの改善支援を多数担当し、製造業、金融業、公共分野など幅広い業界のお客さまを支援。現在はマネージャとして、サプライチェーンセキュリティ、OTセキュリティ、AIガバナンスをはじめとするセキュリティコンサルティング事業を推進している。
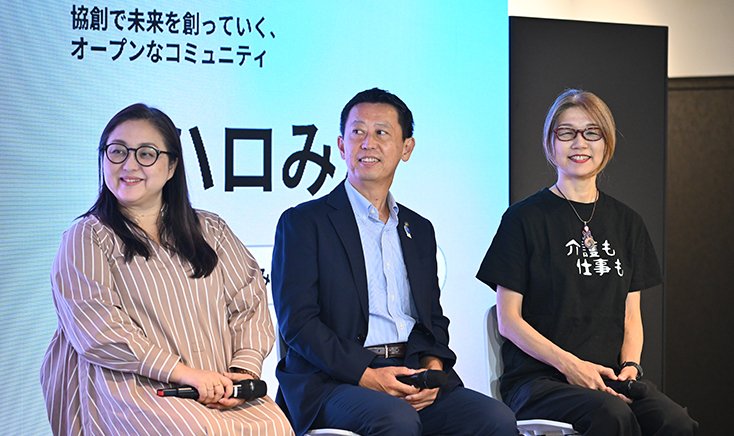
イベントの冒頭では、株式会社日立ソリューションズ 営業統括本部 通信・社会営業本部 第2営業部 第1グループ 部長代理の二星が登壇し、開会の挨拶を行いました。
入社以来20年弱にわたりセキュリティソリューションの販売に携わってきた二星は、コミュニティ「ハロみん」の趣旨と思いを次のように語ります。
「『ハロみん』は、単なるセミナーや一方的な情報収集の場ではありません。同じ課題を抱える企業や組織、個人がつながり、対話を通して新たな気づきや『協創』のきっかけを生み出すためのオープンなコミュニティです。
本日はセキュリティをテーマとしていますが、AI、モビリティ、まちづくりDXなど多様なテーマで対話の場を提供しています。
他社の取り組みを知りたい、人脈を広げたい、将来のビジネスについて語り合いたい、といった想いを持つ方々にぜひ参加していただきたいと考えています。
今回はディスカッション形式のイベントなっていますので、リラックスして議論に参加していただき、新たな気づきを持ち帰っていただければと思います。」
二星の呼びかけとともに、イベントが開幕しました。
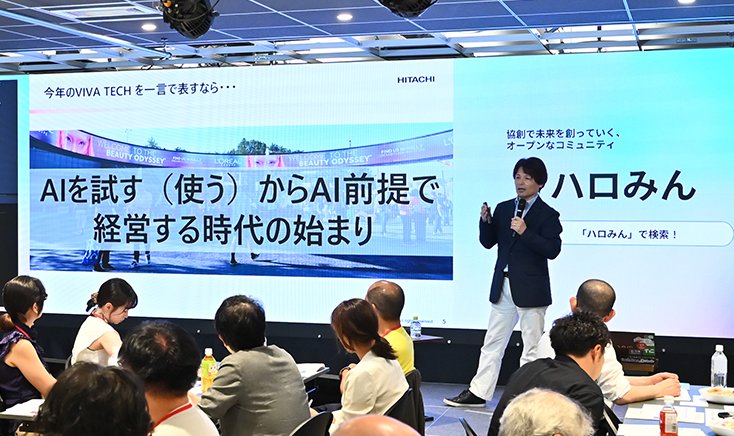
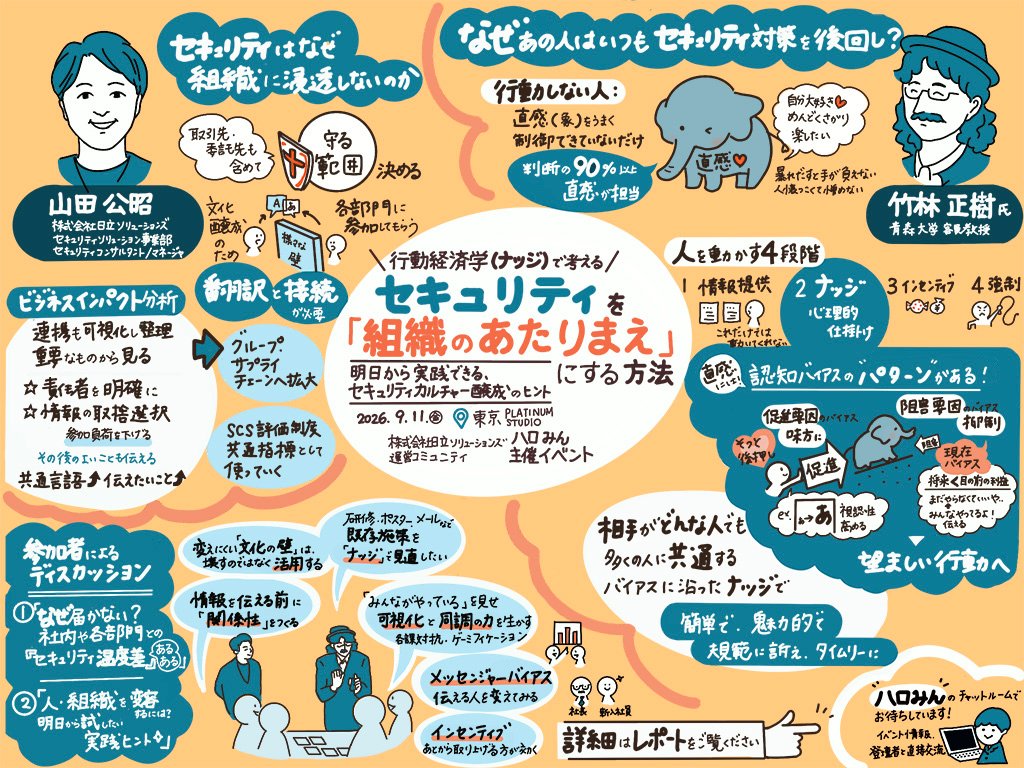
はじめに、日立ソリューションズ セキュリティコンサルティング部の山田が登壇し、「セキュリティはなぜ組織に浸透しないのか」をテーマに講演を行いました。
山田は2009年の入社以来、ネットワークセキュリティ製品の設計・導入を担当。2017年からはよりクライアントに近い立場で、セキュリティアセスメントやプロセス策定、セキュリティ戦略の策定支援などに携わっています。多くの企業と向き合うなかで見えてきたのが、「セキュリティ部門だけでは解決できない課題」です。
社会全体でAIやクラウドサービスの活用の活用が急速に広がるなか、各企業においても利用ルールやデータ管理、業務上の判断について、情報システム部門やセキュリティ部門だけではなく、実際にAIを使う事業部門と一緒に考え、決めていく必要があります。また、サプライチェーンが複雑化するなかでは、自社だけでなく、グループ会社や取引先まで含めて、ルールや適用範囲を考えなければいけません。
こうした環境では、事業部門、経営層、法務、人事・総務など、より多くの関係者との調整が必須です。一方、現場からは「重要なのはわかるが、まずはビジネスを優先したい」「業務が止まるので、セキュリティ対応は後回しになってしまう」といった声も聞かれると山田はいいます。
情報システム部門は、システムや情報資産を把握しているものの、それが止まったときの具体的な事業への影響はわからない。一方、事業部門は業務への影響を理解していても、セキュリティ上のリスクを判断することは難しい。さらに、現場で把握したリスクが経営層まで伝わらず、投資判断につながらないケースもあります。「業種は違えど、つまずく構造は似ていることが多い」というのが山田の所感です。
では、セキュリティが浸透しないのは、現場の意識が低いからなのでしょうか。山田は「そうではない」と続けます。
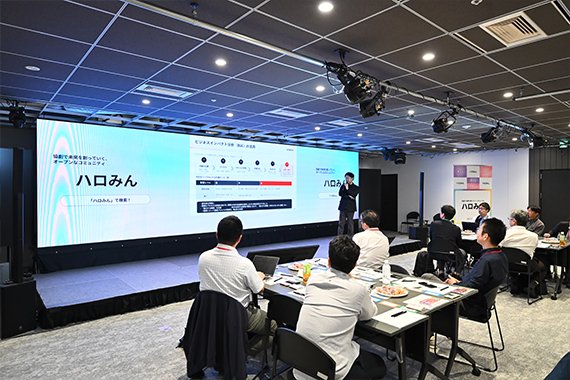
組織にはさまざまな「壁」が存在しています。経営層と現場、情報システム部門と事業部門、本社とグループ会社――。それぞれが異なる立場や目的を持つなかでセキュリティを浸透させるには、その壁を越えるための「翻訳と接続」が必要だと指摘しました。
大切なのは、単なる「根回し」ではなく、事業に基づく合意形成のプロセスとして、各部門に"意思決定"へ参加してもらうことです。例えば、「何を守るのか」「何を優先するのか」「誰が責任を持つのか」「例外をどう管理するのか」といった点について、関係者の認識をそろえる必要があります。
そこで山田が紹介したのが、ビジネスインパクト分析(BIA)をセキュリティに活用した事例です。
BIAは一般に事業継続計画(BCP)などで用いられる手法ですが、山田らはこれをセキュリティの観点から捉え直しました。
「何が止まると困るのか」「どの業務がどのシステムに依存しているのか」「情報やシステムが毀損した場合、事業にどう影響するのか」。こうした問いを通じて、各部署が自らの業務を説明し、セキュリティ部門と認識を共有することで、経営層が投資の優先順位を判断できる形をつくっていきます。
例えば、一見すると重要度が低いシステムでも、詳しく調べてみると重要なシステムと密接につながっており、障害が波及する可能性がわかる場合があります。逆に、現場では「止まったら大変だ」と考えられていたシステムが、業務を整理すると実際には一定期間停止しても対応できることがわかる場合もあります。
こうして事業への影響を共通の指標で可視化することで、「重要度が高いものには手厚く対応し、影響の小さいものは手続きを簡素化する」といった判断も可能になります。
セキュリティ対策を増やすだけでは、現場の負担が増え、かえって浸透を妨げかねません。品質を維持しながら、いかに負担を減らすか。リスクに応じて対策に濃淡をつけることも、継続的な取り組みには欠かせないと山田は説明しました。
共通の指標ができれば、その考え方を本社だけではなく、グループ会社や委託先へ広げることも可能になります。
ただし、すべての組織に同じ水準を一度に求めるのではなく、まずは最低限求めるラインと最終目標とするラインを分けるなど、成熟度に合わせて段階的に取り組むことが必要です。山田は講演の最後に、サプライチェーンセキュリティにおける共通指標の必要性にも触れました。
これまでは、発注側から見た委託先のセキュリティ対策は把握しにくく、一方の委託先側も、複数企業から異なるチェックシートへの回答を求められるなど、大きな負担を抱えていました。こうした課題に対しては、共通の評価軸を持つことが、双方にとってより持続可能なセキュリティ管理につながります。実際に経済産業省監督のもと、「SCS評価制度(正式名称:サプライチェーン強化に向けたセキュリティ対策評価制度)」の整備も進んでいます。
「セキュリティの重要性がわかっていないから浸透しないのではなく、各部門の"接続点"に課題があるのではないか」。山田はそう投げかけ、組織の接続のあり方を見直すことが、セキュリティカルチャーを醸成する一つの方法になると講演を締めくくりました。
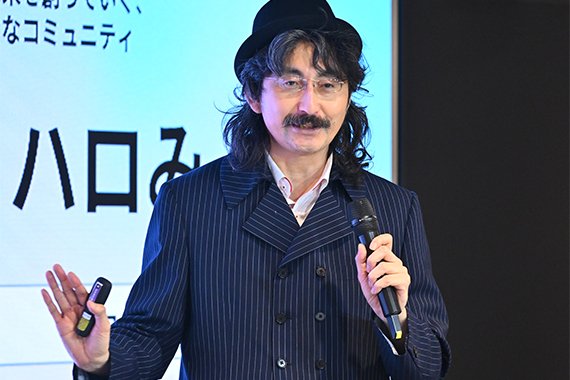
続いて登壇したのは、青森大学 客員教授の竹林正樹氏です。
テーマは「なぜあの人はいつもセキュリティ対策を後回しにするのか」。
竹林氏は、参加者に「グーパー体操」を体験してもらうところから講演をスタートしました。直感とは逆の動きを指示すると、簡単なはずの動作でも思うようにできない――。この体験を通して竹林氏が示したのは、「私たちは思っているほど理性的には行動していない」ということでした。
企業ではセキュリティ対策を浸透させるため、研修やメール、社内ポータルなどを通じて多くの情報を発信しています。「この行動は危険です」「このルールを守ってください」と正しい情報を伝え、納得したうえで行動してもらう、それ自体は重要なものの、竹林氏は「頭では必要性を理解しながら、なかなか行動に移せない人も多い」と指摘します。
行動科学の考え方では、人を動かす方法として下記4つのアプローチがあります。
①正しい情報を提供する「普及・啓発」
②ついやりたくなるような仕組みや環境を整える「ナッジ」
③報酬や罰を用いる「インセンティブ」
④力で動かす「強制」
情報提供に力を注いでも人が動かないのであれば、さらに情報を増やすだけでなく、別のアプローチも考えてみる。その選択肢の一つがナッジです。ナッジとは、心理の特性に沿った働きかけによって、⾃然と望ましい⾏動を促す方法です。
そもそも、なぜ、正しい情報を伝えたにもかかわらず、人は行動を変えないのでしょうか。竹林氏は、その背景にあるものとして「認知バイアス」を紹介しました。
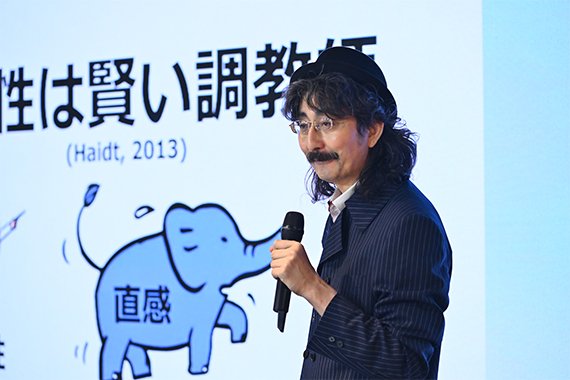
講演では、人間の「直感」を大きな「象」に、「理性」を「調教師」に例えて説明。人は理性によって考え、行動しているように思えますが、実際には直感の影響を強く受けています。正しい情報を受け取っても、自分に都合よく解釈したり、面倒なことを避けたりする傾向があるのです。
なかでも、セキュリティ対策と深い関係にあるのが「現在バイアス」です。これは、将来得られる大きな利益・起こり得る大きな損失よりも、目の前の利益や負担を強く感じてしまう心理傾向です。
セキュリティ対策は、まさに現在バイアスの影響を受けやすいテーマです。対策をするのは「今」。一方、その効果が現れるのは将来で、しかも対策が効果を発揮したかどうかはわかりにくい。すると、「今日やらなくても明日でいいだろう」と先送りするようになります。本人にやる気があっても、強い認知バイアスによって行動が妨げられることがあるのです。
だからこそ竹林氏は、「行動しない人=無関心な人」と考えないことが重要だと話します。すでに必要性を理解している人に対して「セキュリティは重要です」と繰り返し伝えるだけでは、かえって関心を失わせてしまう可能性もあるからです。
一方で、認知バイアスは人の行動を阻害するだけではありません。使い方によっては、行動を促す力にもなります。例えば見やすいものや理解しやすいものほど選ばれやすくなる心理(認知容易性バイアス)です。
内容が正しくても、文字が細かくて読みづらいセキュリティのお知らせは、そもそも読んでもらえないかもしれません。反対に、情報を整理し、余白を取り、何をすればいいのかをわかりやすく示せば、行動してもらえる可能性が高まります。
重要なのは、行動を妨げている心理的な要因を見つけて、それを取り除くこと。そして、行動を促す心理を味方につけることです。「相手が動かない」と考えるのではなく、「どこで行動が止まっているのだろう」と捉え直すことで、打ち手も変わってきます。
ナッジを実践する際の代表的な考え方として、「EAST」のフレームワークがあります。EASTは、「Easy(簡単で)」「Attractive(魅力的で)」「Social(規範に訴え)」「Timely(タイムリー)」の頭文字を取ったものです。
健康診断後の二次検査を促す研究事例で、従来は「高血圧で有所見となったので、自分で医療機関を探して受診してください」と案内していたものを、「循環器内科を受診してください」と診療科を具体的に示したところ、受診率が20.6%から48.6%へ、28ポイント上昇しました。受診そのものを嫌がっていたのではなく、「どの医療機関を探せばよいか」という小さな手間がボトルネックになっていたのです。
これはセキュリティにも当てはまります。「これくらいなら当然やってくれるだろう」と考えている小さな手続きが、実は行動を止めているかもしれません。何度も「やってください」と伝える前に、まず行動を妨げている小さな障壁を探し、取り除く。そこにナッジを活用する余地があります。
もう一つ紹介されたのが「同調バイアス」です。人には、周囲の人と同じ行動を取りたくなる傾向があります。そのため、「対応率が低いです。もっと頑張りましょう」と問題を強調すると、「みんながやっていないなら、自分もまだやらなくてもいい」と感じさせてしまう可能性があります。
これは、社内のセキュリティ啓発にも応用できます。「パスワード変更をしていない人が多い」「研修の未受講者が多い」とできていない部分を強調するのではなく、「すでにこれほどの社員が完了しています」といった見せ方に変える。同じ事実を伝える場合でも、表現の仕方によって受け手の行動は変わり得るのです。
質疑応答では、「"情報提供"で動かなかったら、すぐに"強制"へ進むべきか」という質問も寄せられました。竹林氏は、強制が必要な場面があることを認めつつも、その前にナッジやインセンティブなど、別の手段を組み合わせる余地があると説明しました。
例えば、伝え手を変える、タイミングを変える、表現を変える。それだけでも、現状維持の心理を崩せる場合があります。「人が動かない」と相手を責めるのではなく、その人がなぜ動けないのかを観察し、仕掛けを変えてみる。その視点こそが、ナッジを活用する第一歩なのかもしれません。
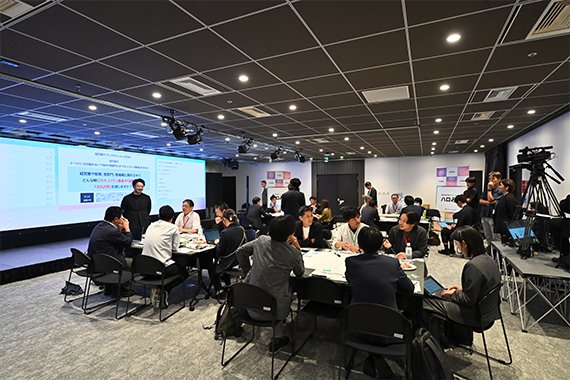
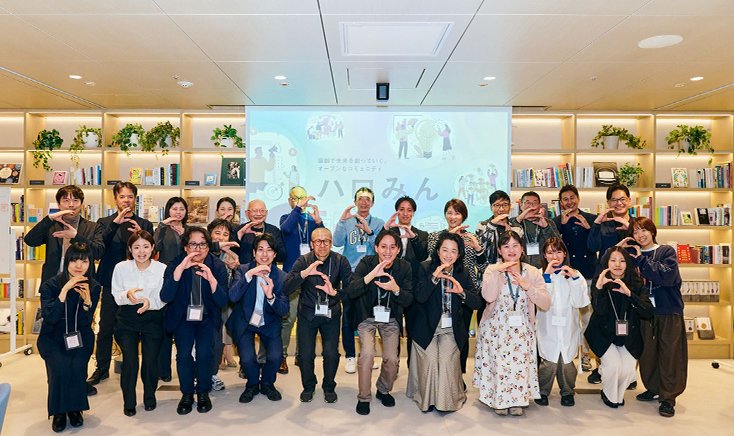
後半では参加者が4つのグループにわかれて、「なぜ届かない? 社内や他部門との『セキュリティ温度差』あるある」、「人・組織を変容するには? 明日から試したい実践ヒント」の2つをテーマに、グループディスカッションを行いました。
経営層や現場、他部門との間で感じるセキュリティへの温度差や文化の壁を共有したうえで、現場や経営にセキュリティを「当たり前」「自分ごと」として捉えてもらうにはどのような工夫ができるのか。
各テーブルに日立ソリューションズからファシリテーターが付き進行を担当、講師の2人も会場内を周回し、アドバイスに回ります。用意された模造紙や付箋にアイデアを書き込みながら、多様な業種・ポジションの参加者の間で、活発に意見が交わされました。
あるグループでは、製造業における「文化の壁」が話題になりました。
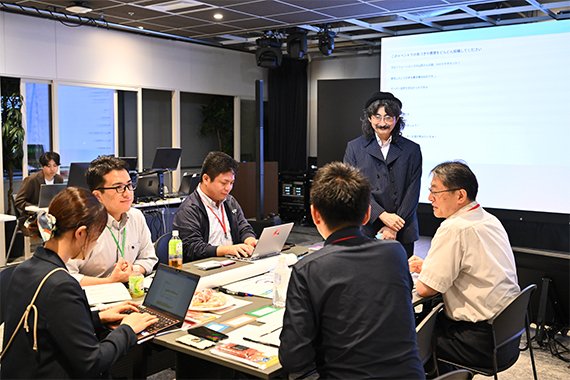
同じ製造業でも、企業の立ち位置や取扱製品、グローバル展開の状況によって課題は異なります。一方で、長年積み重ねられた企業文化を変える難しさについては共通する部分がありました。
そこで出てきたのが、「文化を壊そうとするのではなく、うまく活用できないか」という発想です。例えば、トップの一言が強い影響力を持つ企業なら、その力をセキュリティ推進にも生かす。すでにある文化や組織の特徴を理解し、それに合わせて行動を促す方法を考えることも一つのアプローチです。
別のグループでは、「理由をきちんと説明しているのに、人が動いてくれない」という悩みが共有されました。
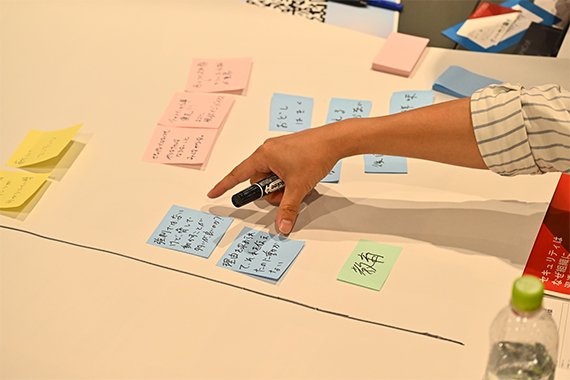
理由を求められたので説明する。それでも動かないため、さらに詳しく理由を伝える。しかし、それでも行動は変わらない。そこで議論は、「情報の量ではなく、そもそもの関係性が重要なのではないか」という方向へ広がりました。
経営層から現場へ伝える場合と、現場から経営層へ働きかける場合でも、コミュニケーションのあり方は異なります。必要なときだけ突然セキュリティの話を持ち込むのではなく、普段から顔を合わせて会話する。「ありがとう」と感謝を伝えられる関係をつくる。そうした日々のコミュニケーションが、いざというときに話を聞いてもらう土台になるのではないかという意見が出ました。
セキュリティを浸透させるためには、正しい情報だけではなく、その情報を届けるための「関係性」も重要だという気づきです。
「明日からできること」について、あるグループでは、すでに社内で行っているセキュリティ施策を、ナッジの視点から改めて見直してみようという意見が多く挙がりました。
例えば、これまで作成してきたセキュリティ研修資料や社内向けメッセージは、本当に行動につながる内容だったのか。ポスターなど、日常的に目に入るものを活用することで、無理なく意識を高めることはできないか。セキュリティポリシーそのものも、内容をわかりやすくしたり、チェック項目を減らしたりすることで、「EAST」にできるのではないか。
標的型・迷惑メール訓練についても、「メールを開いてしまったので気をつけましょう」で終わらせるのではなく、その後の行動――ネットワークから切り離し、すぐに報告を上げる――といった正しい行動が取れたかまで確認する仕組みにすれば、より実践的な訓練になります。
大掛かりな新施策を始めるのではなく、現在行っている取り組みを少しずつ改善する。その際にナッジという視点を加えることで、施策の効果を高められるのではないかという意見が共有されました。
さらに、セキュリティへの取り組み状況を可視化するというアイデアも出ました。
例えば、「この部署では○%の人が完了しています」と状況を見えるようにしたり、各部署の達成度をわかりやすいグラフなどで示したりする方法です。
「できていない人」を責めるのではなく、「周りの人は取り組んでいる」という情報を見せることで、前向きな同調を促せる可能性があります。グループ同士や部署同士で、ゲーム感覚を取り入れて楽しく取り組める仕掛けも考えられます。
竹林氏も各グループの発表を受け、「誰が伝えるか」によって受け止め方が変わるメッセンジャーバイアスや、損失回避バイアス、同調バイアスなどを活用できるとコメントしました。
例えば、経営トップのメッセージが有効な組織であればトップから発信する。反対に、新入社員から伝えてもらうことで、「手本になろう」という心理が働くこともあります。また、「他の部署ではすでに取り組んでいる」と伝え、良い意味での競争要素をつくることも、楽しくセキュリティに取り組んでもらう方法の一つだと話しました。
各グループのディスカッションを周回し、日立ソリューションズの山田は、「実はこれまで現場で行っていた施策も、ナッジの一つだったのだ」と気づいた参加者が多かったようだと振り返りました。
トップダウンで伝える、報酬を用意する、情報の見せ方を工夫する......。企業ではすでにさまざまな方法で、人の行動を促す取り組みが行われています。そこに行動経済学という視点を加えて、「なぜこの施策で人が動くのか」「なぜこの伝え方では動かないのか」を考えることで、既存の取り組みをより効果的なものに変えられるかもしれません。
セキュリティを「組織のあたりまえ」にするために必要なのは、ルールや教育を増やすことだけではありません。事業部門とセキュリティ部門を共通の指標でつなぐこと。人が行動できない理由を理解し、小さな障壁を取り除くこと。伝える人やタイミング、表現を工夫すること。そして、組織の文化や人間関係そのものを、行動を後押しする力として生かすこと。
イベントを通して浮かび上がったのは、セキュリティカルチャーは一方的に「浸透させる」ものではなく、一人ひとりが行動しやすい環境をつくりながら、組織全体で育てていくものだということでした。
ハロみんでは、セキュリティを当たり前にし、安心・安全な社会づくりに貢献していきたいという思いから、セキュリティをテーマとした活動を展開しています。
まずは、それぞれの職場で「なぜ動いてくれないのだろう」と感じている場面を一つ思い浮かべてみる。そして相手を変えようとする前に、仕組みや伝え方を少しだけ変えてみる。その小さな一歩が、セキュリティを「誰かに言われてやるもの」から「自分たちにとって当たり前のもの」へと変えていくきっかけになるのかもしれません。
イベントで出たアイデアの詳細や講演資料を、期間限定でハロみんのオンラインチャットルーム(Slack)にて公開しています。当日の詳しい様子をぜひご覧ください。
▼オンラインチャットルーム(Slack)はこちら
https://haromin.slack.com/archives/C06MEBNR9FV/p1779678621760239
※閲覧にはご登録が必要です。
▼オンラインチャットルーム(Slack)詳細・ご登録はこちら
https://future.hitachi-solutions.co.jp/article_action/092.html
日立ソリューションズでは、協創で未来をつくっていくオープンなコミュニティ「ハロみん」を、2024年4月より運営しています。「ワクワクする未来へ 一歩踏み出す、協創の出発点」を掲げ、「繋がる」「探索する」「深める」「創る」をコンセプトにイベントや参加者同士の交流などの活動を行っています。モビリティ・セキュリティ・まちづくりDX・先進技術など、幅広いテーマを取り上げております。その一環で、今回のようなイベントもオウンドメディア「未来へのアクション」でご紹介していますので、皆さんのご参加もお待ちしています。今後のイベント予定はこちらをご参照ください。
https://future.hitachi-solutions.co.jp/community/
また、テーマ別ページも公開しております。
・スマートモビリティ
https://future.hitachi-solutions.co.jp/community/smartmobility.html
・まちづくりDX
https://future.hitachi-solutions.co.jp/community/urban_transformation.html
・セキュリティ
https://future.hitachi-solutions.co.jp/community/security.html